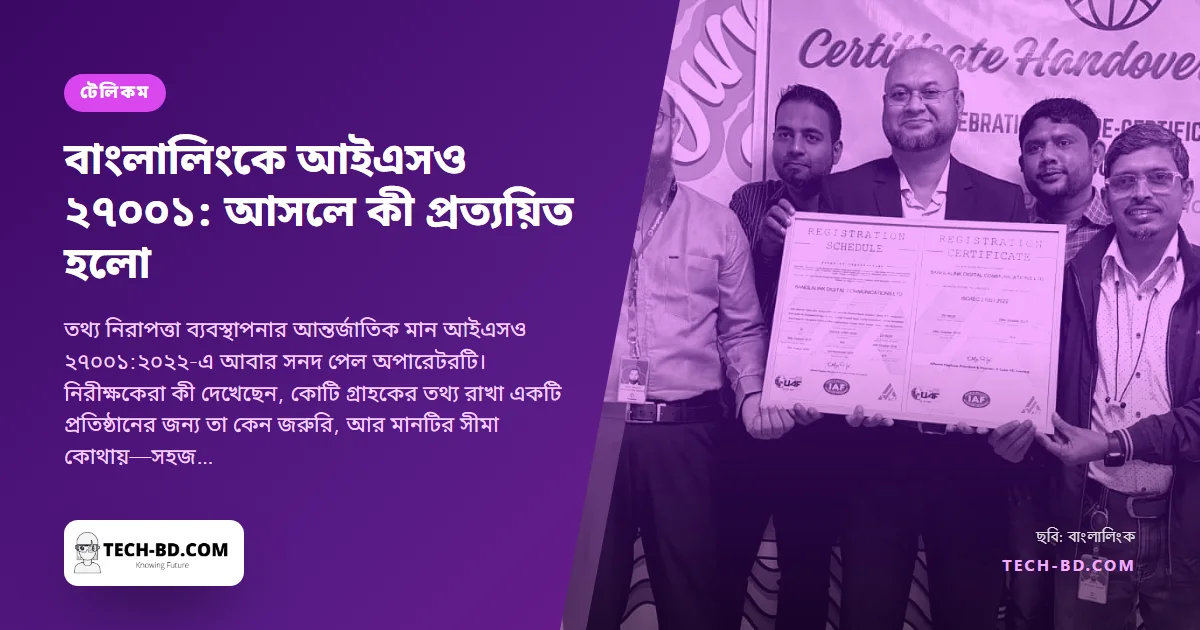
মোবাইল অপারেটর আপনার সম্পর্কে অস্বস্তিকর রকম বেশি জানে: আপনার ফোন কোথায় কোথায় ছিল, আপনি কাকে ফোন করেন, রাতে কোন অ্যাপ জেগে ওঠে, আর সিম কাউন্টারে আপনার দেওয়া জাতীয় পরিচয়পত্র। কাজেই বাংলালিংক যখন জানায় তারা আবারও আইএসও ২৭০০১:২০২২ সনদ পেয়েছে, তখন দাবিটি কীভাবে পড়তে হয় তা জানা দরকার।
মানদণ্ডটি আসলে কীসের সনদ দেয়
তথ্য নিরাপত্তা ব্যবস্থাপনা ব্যবস্থার (আইএসএমএস) জন্য আইএসও ২৭০০১ সবচেয়ে বহুল ব্যবহৃত আন্তর্জাতিক মানদণ্ড। এটি কোনো পণ্য, ফায়ারওয়াল বা নেটওয়ার্কের সনদ দেয় না। এটি সনদ দেয় যে প্রতিষ্ঠানটির কাছে নিজের তথ্যঝুঁকি শনাক্ত করা, সেগুলো কীভাবে সামলাবে তা ঠিক করা এবং বাছাই করা নিয়ন্ত্রণগুলো সত্যিই ব্যবহৃত হচ্ছে তা বাইরের নিরীক্ষকের কাছে প্রমাণ করার একটি নথিবদ্ধ, সচল ব্যবস্থা আছে।
পার্থক্যটি গুরুত্বপূর্ণ। মানদণ্ডটি বলে না যে প্রতিষ্ঠানটি নিরাপদ। এটি বলে, প্রতিষ্ঠানটির একটি পদ্ধতি আছে, সে তা মানে, আর প্রমাণ হাজির করতে পারে — যা প্রথম পাঠের চেয়ে দুর্বল, এবং বেশির ভাগ কোম্পানি যা দেখাতে পারে তার চেয়ে অনেক বেশি।
২০২২ সংস্করণে নিয়ন্ত্রণের তালিকা নতুন করে সাজানো হয়েছে এবং ক্লাউড সেবা, হুমকি-তথ্য ও তথ্য ফাঁস নিয়ে নতুন বিষয় যুক্ত হয়েছে — অর্থাৎ এক দশক আগের নয়, এখনকার নিরাপত্তা দলগুলো যা নিয়ে ব্যস্ত সেগুলো।
সনদের সবচেয়ে গুরুত্বপূর্ণ লাইনটি
প্রায় কোনো ঘোষণাতেই যা থাকে না, আর এমন দাবি যাচাই করতে চাইলে যা সবার আগে চাইতে হয়, সেটি এই।
প্রতিটি আইএসও ২৭০০১ সনদে থাকে একটি স্কোপ স্টেটমেন্ট — একটি বাক্য, যা সুনির্দিষ্টভাবে বলে দেয় প্রতিষ্ঠানের কোন কোন অংশ নিরীক্ষা করা হয়েছে। সেই পরিধি হতে পারে গোটা কোম্পানি, কিংবা হতে পারে একটি ডেটা সেন্টার, একটি ব্যবসায়িক ইউনিট, বা একটিমাত্র সেবার সহায়ক ব্যবস্থাগুলো।
দুটিই বৈধ, আর দুটিতেই সনদ দেখতে হুবহু এক। কোনো প্রতিষ্ঠান সত্যি কথা বলেই বলতে পারে “আমরা আইএসও ২৭০০১ সনদপ্রাপ্ত”, যদিও নিরীক্ষা তার কাজের ভগ্নাংশমাত্র ঢেকেছে। অন্যায় কিছু ঘটছে না; পরিধিটি সনদেই ছাপা থাকে আর যে কেউ পড়তে পারেন। সমস্যা হলো ঘোষণায় সেটি কদাচিৎ উদ্ধৃত হয়, ফলে পাঠক নিজেই সবচেয়ে উদার ব্যাখ্যাটি বসিয়ে নেন।
কাজেই যেকোনো সনদ নিয়ে প্রথম প্রশ্ন সেটি আছে কি না তা নয়। প্রশ্নটি হলো, স্কোপ স্টেটমেন্টে কী লেখা আছে, আর তাতে সেই ব্যবস্থাগুলো আছে কি না যেখানে আপনার আসল আগ্রহের তথ্য রাখা।
দ্বিতীয় প্রশ্নটি সনদদাতাকে নিয়ে। সনদ প্রদানকারী সংস্থাগুলো নিজেরাও জাতীয় স্বীকৃতি কর্তৃপক্ষের দ্বারা মূল্যায়িত — স্বীকৃত — হয়, আর স্বীকৃত সনদ নিরীক্ষকের যোগ্যতা ও স্বাধীনতা নিয়ে এমন নিয়মের অধীন, যা অস্বীকৃত সনদের ক্ষেত্রে খাটে না। সনদ যে কেউ ছাপতে পারেন। ঠিকমতো নিরীক্ষা করার জন্য সবাই জবাবদিহি করতে বাধ্য নন। স্বীকৃতির চিহ্নটি নথিতেই থাকে, আর তার অনুপস্থিতিও তথ্যবহুল।
“নবায়ন” কথাটির মানে
সনদ চলে তিন বছরের চক্রে। পূর্ণ নিরীক্ষা হয় শুরুতে; পরের দুই বছরে হয় হালকা সার্ভেইল্যান্স নিরীক্ষা, যা দেখে ব্যবস্থাটি এখনো চলছে কি না — সাধারণত নমুনা নিয়ে, সবকিছু আবার পরীক্ষা করে নয়। তিন বছর শেষে আসে রিসার্টিফিকেশন, আবারও পূর্ণাঙ্গ একটি কসরত।
কাজেই “নবায়ন” বলতে একটি সার্ভেইল্যান্স পরিদর্শনও বোঝাতে পারে, পূর্ণ রিসার্টিফিকেশনও — আর দুটি এক নয়। কোম্পানির নিজের ঘোষণায় সাধারণত এই পার্থক্য করা হয় না, যা অস্বাভাবিকও নয় — তবে এর মানে শব্দটি দেখতে যতটা তথ্য বহন করে বলে মনে হয়, বহন করে তার চেয়ে কম।
আরও একটি কাঠামোগত সীমা বলা দরকার। সনদ হলো সময়সূচি মেনে আসা একজন নিরীক্ষকের নমুনাভিত্তিক স্থিরচিত্র, নিরবচ্ছিন্ন পর্যবেক্ষণ নয়। এটি প্রতিষ্ঠা করে, যেদিনগুলোতে পরীক্ষা হয়েছিল সেদিন নিয়ন্ত্রণগুলো কাজ করছিল। সনদ থাকা অবস্থায় যেসব প্রতিষ্ঠান বড় নিরাপত্তা লঙ্ঘনের শিকার হয়েছে, তাদের সনদ সৎভাবেই পাওয়া ছিল; সনদ কখনোই নিশ্চয়তা ছিল না, আর একে নিশ্চয়তা ধরে নেওয়াই ভুল।
এখানে নিরীক্ষকেরা কী দেখেছেন
কোম্পানির ভাষ্য অনুযায়ী মূল্যায়নে ছিল নীতিমালা, কার্যক্রম ও প্রাতিষ্ঠানিক সক্ষমতা — সঙ্গে নিরাপত্তা সুশাসন, ঝুঁকি ব্যবস্থাপনা, প্রবেশ নিয়ন্ত্রণ, সম্পদ ও বিক্রেতা ব্যবস্থাপনা, ব্যবসায়িক ধারাবাহিকতার পরিকল্পনা এবং পরিচালনগত নিরাপত্তা।
বাস্তবে এর মানে এ ধরনের প্রশ্ন: গ্রাহকের নথি কে খুলতে পারেন, আর প্রতিটি প্রবেশ কি লিপিবদ্ধ হয় এবং এমন কেউ তা পর্যালোচনা করেন যিনি অস্বাভাবিক ধরন চোখে পড়লে ধরতে পারবেন? কোনো ঠিকাদারের ল্যাপটপ হারালে কী হয়? বড় কোনো ঘটনার পর বিলিং ও নেটওয়ার্ক সেবা কত দ্রুত ফেরানো যায়, আর সেটি নথিতে নয়, বাস্তবে সর্বশেষ কবে মহড়া দিয়ে দেখা হয়েছিল?
প্রধান প্রযুক্তি ও তথ্য কর্মকর্তা নবায়নটিকে গ্রাহকের তথ্য সুরক্ষার প্রতিশ্রুতির পুনর্ব্যক্ত রূপ হিসেবে বর্ণনা করেছেন, আর অপারেটরটি কর্মীদের সচেতনতা কর্মসূচি ও কমপ্লায়েন্স কাঠামো জোরদারের পরিকল্পনার কথা বলেছে।
এটি যে বিষয়ে কিছুই বলে না
এই সীমাটিই সবচেয়ে বেশি বোঝা দরকার, কারণ এটি একই বিষয়ের দুর্বলতর সংস্করণ নয়, ভিন্ন একটি বিষয়।
আইএসও ২৭০০১ ঠিক করে প্রতিষ্ঠান তথ্য কীভাবে সুরক্ষিত রাখে। প্রতিষ্ঠানটির ওই তথ্য রাখা আদৌ উচিত কি না, কত দিন রাখে, কী কাজে লাগায়, কাদের সঙ্গে ভাগ করে, কিংবা আপনি তার একটি অনুলিপি বা মুছে ফেলার অনুরোধ করতে পারেন কি না — এর কোনো কিছুই এটি বলে না। কোনো কোম্পানি যথাযথভাবে সনদপ্রাপ্ত থেকেও অনির্দিষ্টকাল অবস্থানের ইতিহাস জমিয়ে রাখতে পারে আর তা থেকে তৈরি বিশ্লেষণ বিক্রি করতে পারে, কারণ এর কোনোটিই নিরাপত্তার ব্যর্থতা নয়। এটি গোপনীয়তার প্রশ্ন, যা ভিন্ন মানদণ্ড এবং বেশির ভাগ দেশে আইনের অধীন।
টেলিকম অপারেটরের ক্ষেত্রে এই পার্থক্যটিই গোটা জনস্বার্থ। ফোন নম্বরকে যাচাই করা জাতীয় পরিচয়ের সঙ্গে জুড়ে রাখা ডেটাবেইসটি মূল্যবান ঠিক এ কারণেই যে তা নির্ভুল — আর একজন গ্রাহক যেসব প্রশ্নের উত্তর সবচেয়ে বেশি চাইবেন (কী জমা রাখা হয়, কত দিন, কোম্পানির ভেতরে কারা দেখতে পান, তৃতীয় পক্ষকে কী দেওয়া হয়) সেগুলো এই সনদের আওতার বাইরে।
ন্যায্য উপসংহার
সরকারি ও বেসরকারি ব্যবস্থা থেকে নাগরিকের তথ্য বারবার ফাঁস হওয়ায় টেলিকম ডেটাবেইস স্পষ্ট লক্ষ্যবস্তু হয়ে উঠেছে। সনদপ্রাপ্ত ব্যবস্থাপনা ব্যবস্থা নিরাপত্তা লঙ্ঘন অসম্ভব করে না, তবে জৌলুসহীন কাজগুলোকে — প্রবেশাধিকার পর্যালোচনা, বিক্রেতা যাচাই, দুর্ঘটনার মহড়া — বাধ্যতামূলক ও পরিদর্শনযোগ্য করে তোলে; আর যেখানে ফাঁস ঘটেছে সেখানে ঠিক এই শৃঙ্খলাটিরই অভাব ছিল।
যে বাজারে বেশির ভাগ কোম্পানি “আপনার তথ্য নিরাপদ” বলে কোনো প্রমাণই দেয় না, সেখানে বাইরের নিরীক্ষায় যাচাই করা একটি মানদণ্ড সত্যিকারের অগ্রগতি। আবার এটি এমন একটি দাবি, যার দুটি পাঠযোগ্য শর্ত সনদেই লেখা থাকে। কোনো অপারেটরকে তার স্কোপ স্টেটমেন্ট প্রকাশ করতে আর সনদদাতার নাম বলতে বলা যুক্তিসংগত অনুরোধ, মেটানো সহজ — আর ঘোষণাটি দিয়ে আসলে কতটা বোঝাতে চাওয়া হয়েছিল, তার ভালো পরীক্ষাও।