রাত দুইটা। প্রোগ্রামিং কখনো না শেখা একজন মানুষ কেবল কথায় বর্ণনা দিয়ে একটি অ্যাপের কথা বলছেন, আর ভোর হতে হতে সেটি তৈরি। বন্ধুরা অবাক। এটি এখন সাধারণ ঘটনা।
একে বলা হয় ভাইব কোডিং—যা চান তা বর্ণনা করে কোড লিখিয়ে নেওয়া। শব্দটি চালু করেন গবেষক আন্দ্রেই কারপাথি, ২০২৫ সালের ফেব্রুয়ারিতে। কলিন্স অভিধান একে ২০২৫ সালের বর্ষসেরা শব্দ ঘোষণা করেছে।
সফটওয়্যার বানানোর দরজা এখন সত্যিই সবার জন্য খোলা। এটি ভালো খবর, আর সতর্কবার্তার আগে কথাটি বলা দরকার। তবে দরজা খোলা মানে তালা লাগানোর দায় মাফ নয়।
দুটি পরিমাপ
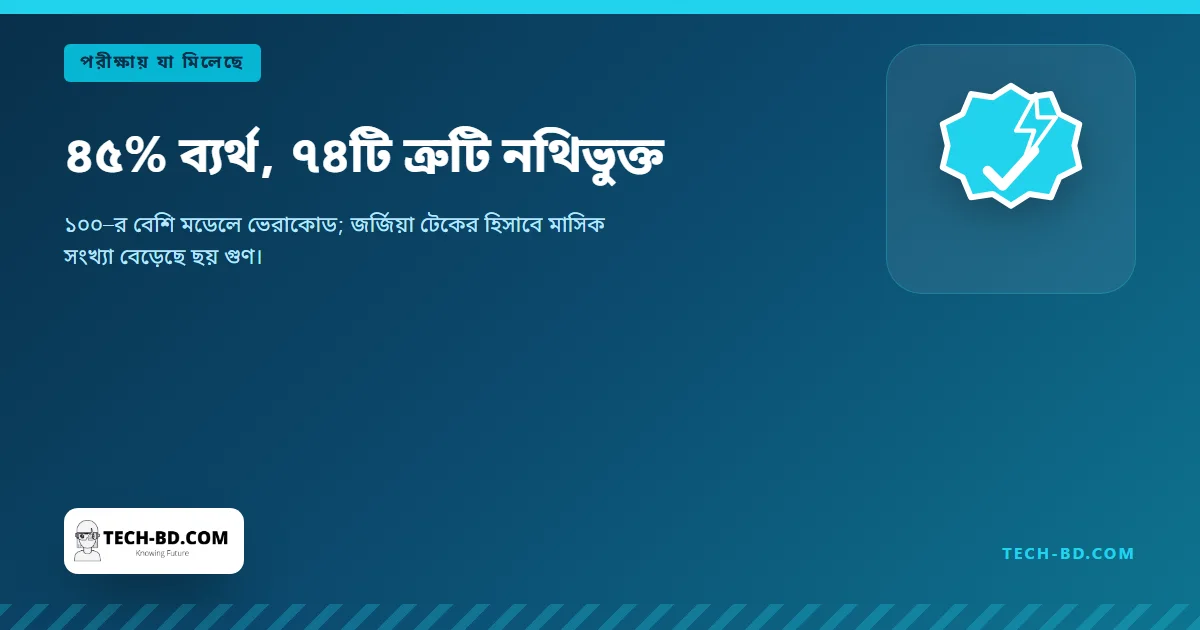
ক্লাউড সিকিউরিটি অ্যালায়েন্সের ২০২৬ সালের এপ্রিলের গবেষণা–নোটে ভেরাকোডের একটি পরীক্ষার উল্লেখ আছে, যেখানে ১০০–র বেশি এআই মডেলের লেখা কোড নিরাপত্তা–পরীক্ষায় ফেলা হয়। এর ৪৫ শতাংশ ব্যর্থ হয়।
জর্জিয়া টেকের ‘ভাইব সিকিউরিটি রাডার’ ২০২৬ সালের মার্চ পর্যন্ত এআই–লেখা কোডসংক্রান্ত ৭৪টি নিরাপত্তাত্রুটি নথিভুক্ত করেছে। জানুয়ারি থেকে মার্চে মাসিক সংখ্যা বেড়েছে প্রায় ছয় গুণ।
সংখ্যাগুলোর অর্থ নিয়ে সতর্ক থাকা দরকার। ৪৫ শতাংশ ব্যর্থ হওয়ার মানে এই নয় যে উৎপাদনে যাওয়া প্রায় অর্ধেক কোডেই হামলা চালানো যাবে—পরীক্ষাগুলো ইচ্ছে করেই দুর্বলতা খোঁজে। তবে সংখ্যাটি একটি বিষয় প্রতিষ্ঠিত করে: নিরাপত্তা মডেলগুলো নিজে থেকে জুড়ে দেয় না।
এমনটা হয় কেন
মডেল তা–ই লেখে, যা আপনি চেয়েছেন। আপনি কার্যকর একটি লগইন পাতা চাইলে কার্যকর লগইন পাতাই পাবেন। আপনি রেট লিমিটিং চাননি, পাসওয়ার্ড ঠিকভাবে হ্যাশ করতে বলেননি, সেশন কুকি ‘সিকিউর’ চিহ্নিত করতে বলেননি—তাই ওগুলো ভাগ্যের ব্যাপার।
মানুষ শিক্ষানবিশের দৃষ্টিসীমাও একই রকম। পার্থক্য গতিতে। শিক্ষানবিশের অনিরাপদ জিনিসটি বানাতে তিন সপ্তাহ লাগে, আর দ্বিতীয় সপ্তাহেই সাধারণত কিছু শেখা হয়ে যায়। ভাইব কোডিং সেটি পৌঁছে দেয় দুর্বলতা চোখে পড়ার আগেই।
তিনটি নিয়ম
পাসওয়ার্ড বা গোপন চাবি কখনো কোডের ভেতরে রাখবেন না। এটি সবচেয়ে সাধারণ ও সবচেয়ে ব্যয়বহুল ভুল, কারণ কোড রিপোজিটরিতে ওঠে, স্ক্রিনশটে ছড়ায়, চ্যাটে পেস্ট হয়। ফাইলে থাকা চাবি মানে প্রকাশ্যে থাকা চাবি।
অন্যের ব্যক্তিগত তথ্য রাখে এমন অ্যাপ প্রকাশের আগে অভিজ্ঞ কাউকে দিয়ে দেখিয়ে নিন। নিজের তথ্যের ঝুঁকি আপনার নেওয়ার অধিকার আছে। অন্যের তথ্যের নেই।
শুরু করুন ছোট ও তথ্যহীন প্রকল্প দিয়ে। প্রথমে এমন কিছু বানান, যা কিছুই জমা রাখে না। প্রথম প্রকল্পটিকেই সর্বসাধারণের জন্য ছাড়বেন না।
প্রম্পটে যা যোগ করবেন
এভাবে বানাতে চাইলে ব্যবহারিক সমাধান হলো, বাদ পড়া অর্ধেকটা আশা না করে স্পষ্ট করে চেয়ে নেওয়া।
মডেলকে বলুন, কোন জায়গাগুলো সে নিরাপদ করেনি তার তালিকা দিতে। জিজ্ঞেস করুন, ব্যবহারকারীর ইনপুট কোথায় ডেটাবেজে পৌঁছাচ্ছে এবং তা প্যারামিটারাইজড কি না। জিজ্ঞেস করুন, একই অনুরোধ মিনিটে হাজারবার এলে কী হবে। বলুন, সব গোপন তথ্য এনভায়রনমেন্ট ভেরিয়েবলে সরাতে এবং কোন ফাইলটি কখনো কমিট করা যাবে না তা দেখিয়ে দিতে।
এর কোনোটিতেই কোড লিখতে জানা লাগে না। লাগে এটুকু জানা—কোন প্রশ্নগুলোর উত্তর ব্যয়বহুল।
যা বদলায়নি
কোড লেখা সহজ হয়েছে। দায় নেওয়া সহজ হয়নি, আর সেটি কোথাও সরেওনি—তথ্য ফাঁসের জন্য কোনো মডেলকে জবাবদিহি করা যায় না।
প্রোগ্রামিং না জানা কেউ এমন অ্যাপ ছাড়লেন, যা হাজারখানেক ফোন নম্বর হারিয়ে ফেলল—দায় কার, তা এখনো কেউ ঠিক করেনি। যত দিন না হচ্ছে, দায়টা তাঁরই, যিনি ‘প্রকাশ’ বোতামে চাপ দিয়েছেন।